요즘 이메일을 확인하다 보면 은행이나 카드사, 쇼핑몰, 공공기관, 유명 기업 등을 사칭한 수상한 메일을 종종 받게 됩니다. 예전에는 문장이나 디자인만 봐도 피싱 메일이라는 것을 쉽게 알아챌 수 있었지만, 최근에는 실제 기업에서 보낸 것처럼 상당히 정교하게 만들어진 경우도 있어 더욱 주의가 필요합니다.저 역시 이런 이메일을 종종 받고 있는데요. 그냥 삭제하기...
요즘 이메일을 확인하다 보면 은행이나 카드사, 쇼핑몰, 공공기관, 유명 기업 등을 사칭한 수상한 메일을 종종 받게 됩니다. 예전에는 문장이나 디자인만 봐도 피싱 메일이라는 것을 쉽게 알아챌 수 있었지만, 최근에는 실제 기업에서 보낸 것처럼 상당히 정교하게 만들어진 경우도 있어 더욱 주의가 필요합니다.
저 역시 이런 이메일을 종종 받고 있는데요. 그냥 삭제하기보다는 다른 분들도 참고할 수 있도록 제가 실제로 받은 피싱·해킹 의심 이메일을 스크린샷과 함께 이 글에 정리해 보려고 합니다.
새로운 유형의 의심스러운 이메일을 받을 때마다 사례를 계속 추가할 예정입니다.
※ 아래에 소개하는 이메일의 링크나 첨부파일은 안전성을 확인하기 위해 직접 접속하거나 실행한 것이 아닙니다. 출처가 불분명한 이메일을 받았다면 링크를 클릭하거나 첨부파일을 다운로드하지 마세요.
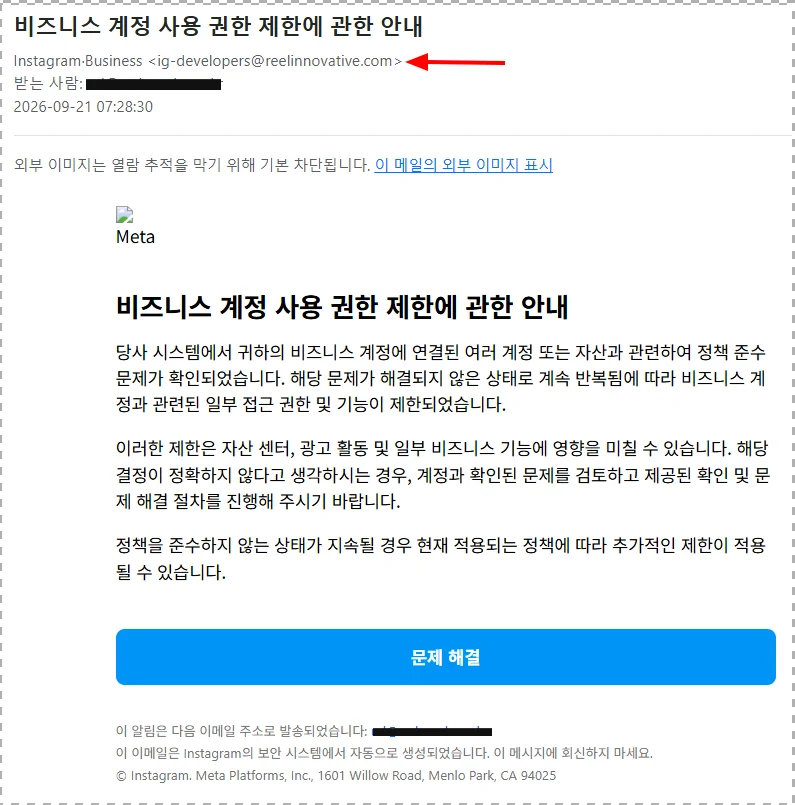
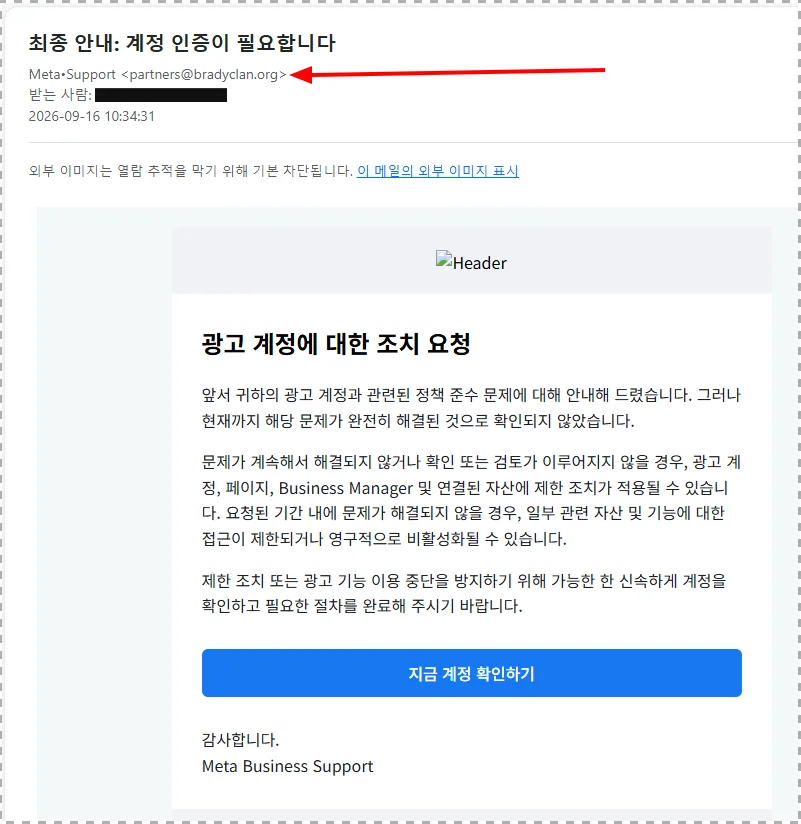
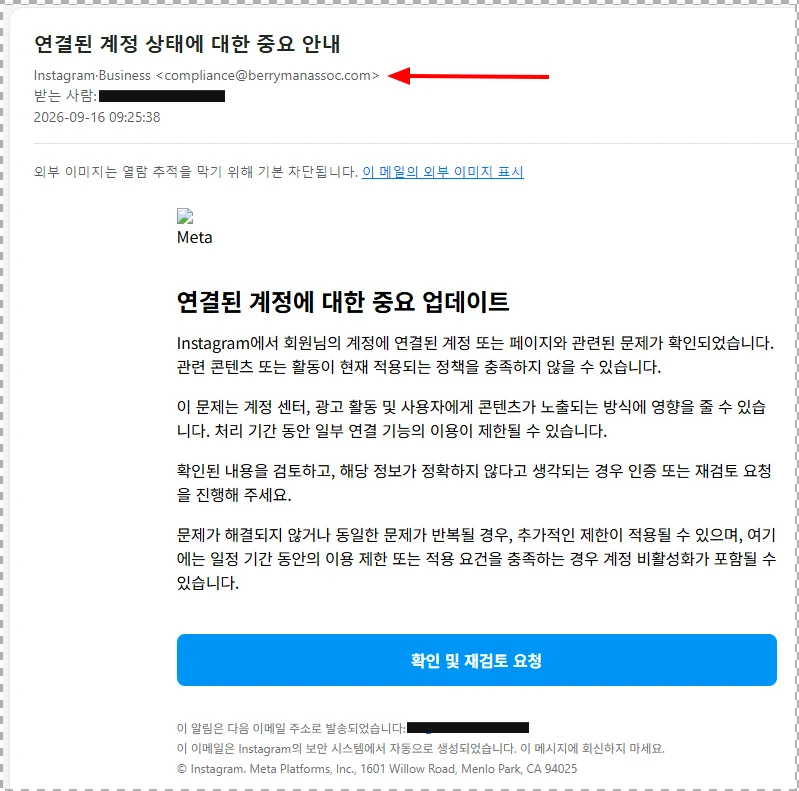
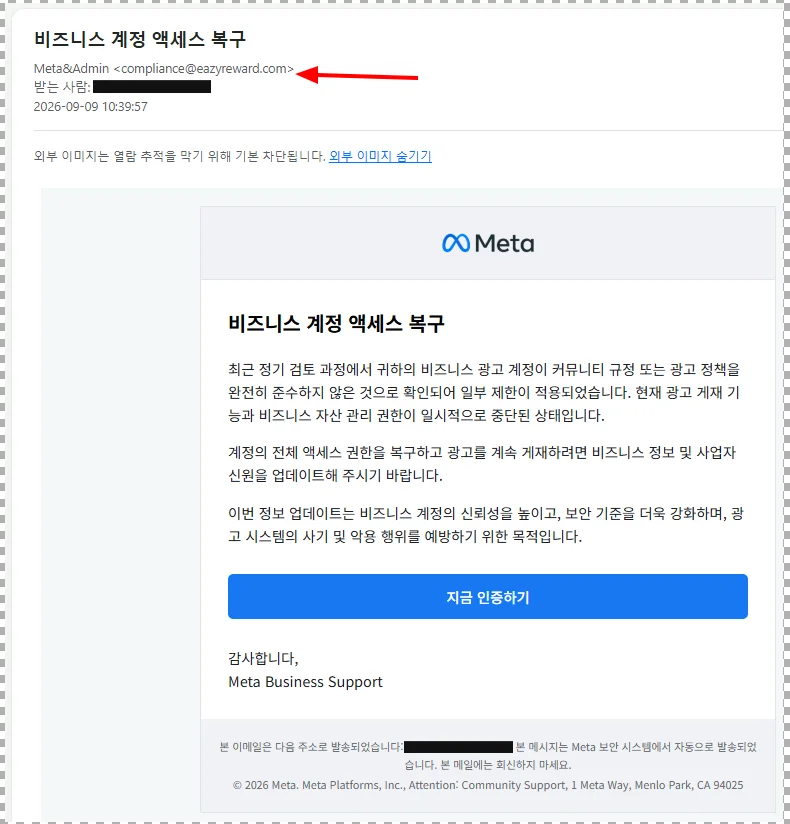
1. 계정 정지·보안 경고 사칭
계정이 정지되거나 비밀번호가 만료된다는 등의 내용으로 불안감을 조성한 뒤 로그인이나 본인 확인을 유도하는 유형입니다.
수신일: 2026년 9월 21일
수신일: 2026년 9월16일
수신일: 2026년 9월16일
수신일: 2026년 9월9일
2. 택배·배송 사칭
DHL, FedEx, UPS, 우체국 등 실제 배송업체를 사칭하거나 택배 배송에 문제가 발생한 것처럼 꾸며 링크 클릭이나 개인정보 입력을 유도하는 유형입니다.
사례 01 - DHL 사칭
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
3. 카드 결제·승인 사칭
본인이 결제하지 않은 카드 사용 내역이나 해외 결제가 발생한 것처럼 안내하여 사용자가 놀라서 링크를 클릭하거나 전화를 걸도록 유도하는 유형입니다.
수신일: 2026년 9월 19일
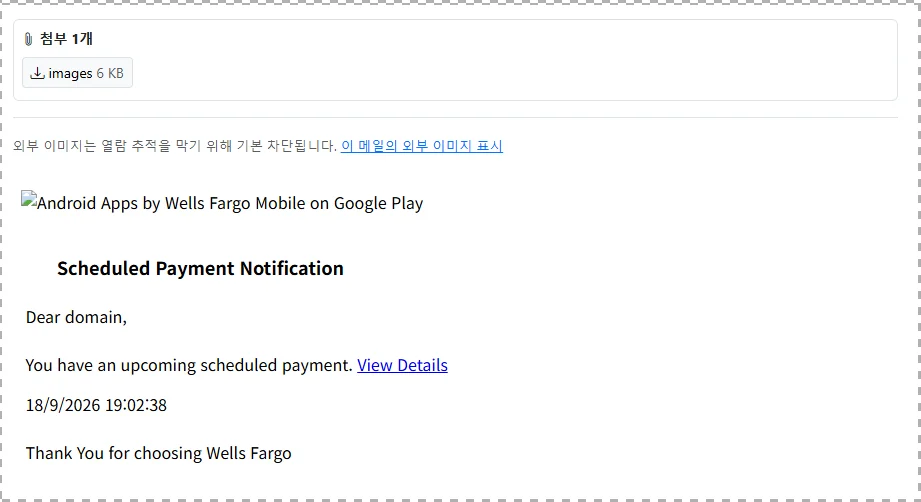
수신일: 2026년 9월 15일
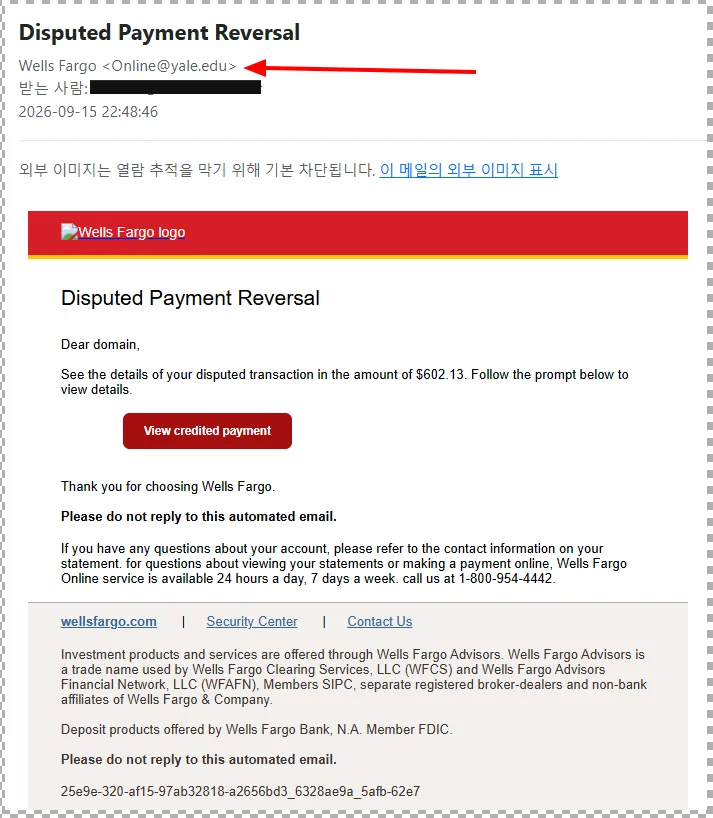
수신일: 2026년 9월 14일
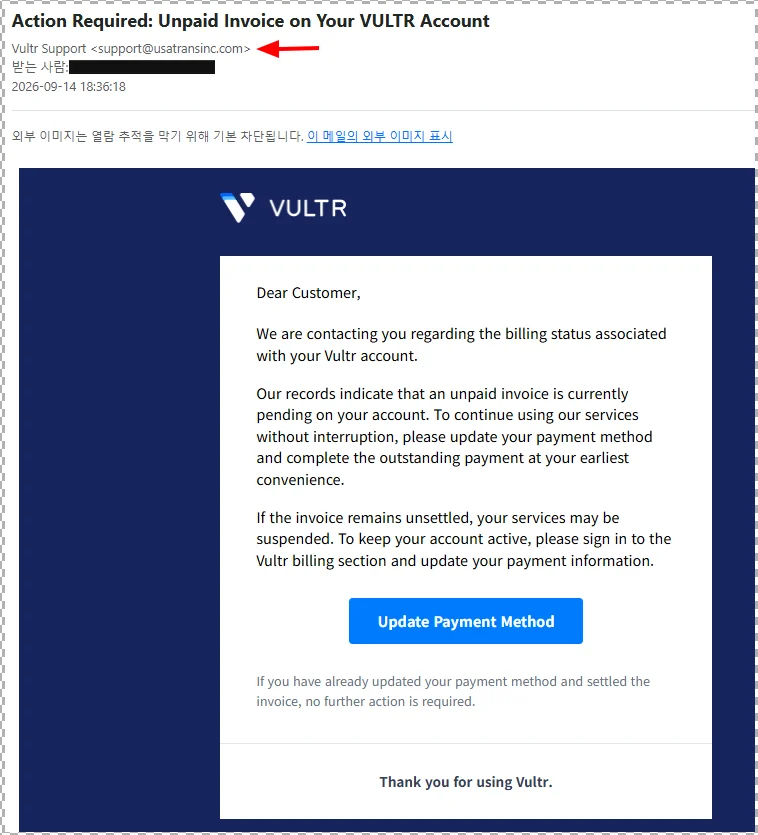
4. 은행·금융기관 사칭
은행이나 금융회사를 사칭하여 계좌 확인, 보안 인증, 거래 제한 해제 등을 이유로 금융정보나 개인정보 입력을 유도하는 유형입니다.
수신일: 2026년 9월 21일
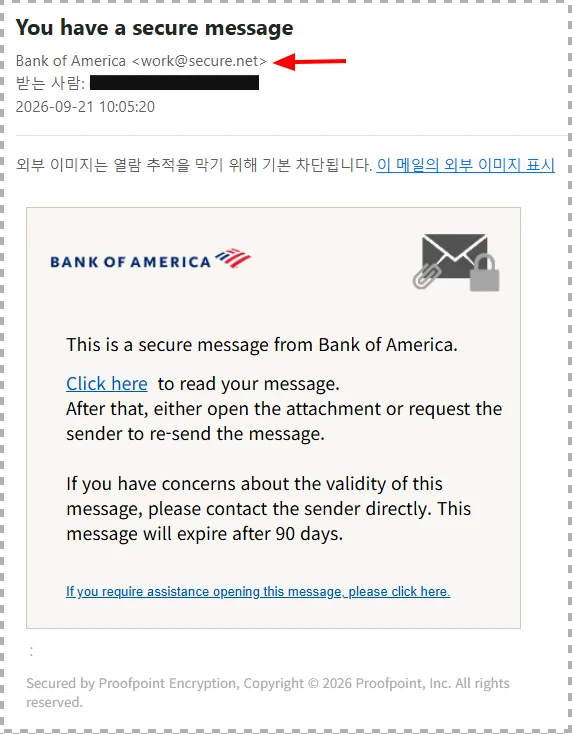
수신일: 2026년 9월 10일
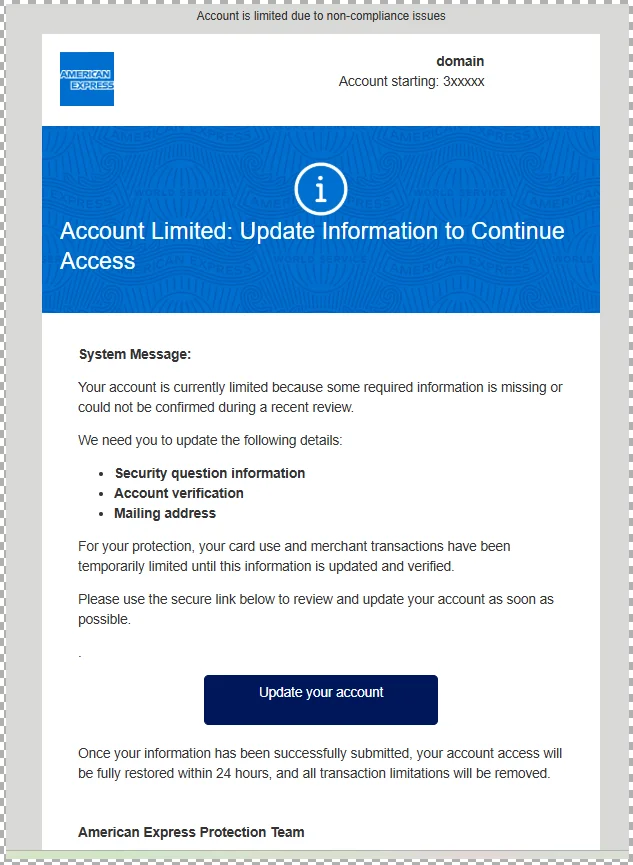
5. 세금·과태료·범칙금 사칭
세금 미납, 과태료, 교통 범칙금 등이 발생했다고 안내하면서 자세한 내용을 확인하라는 방식으로 링크 클릭을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
6. 공공기관·정부기관 사칭
정부기관이나 공공기관에서 발송한 공식 안내문처럼 꾸며 개인정보 입력이나 첨부파일 실행을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
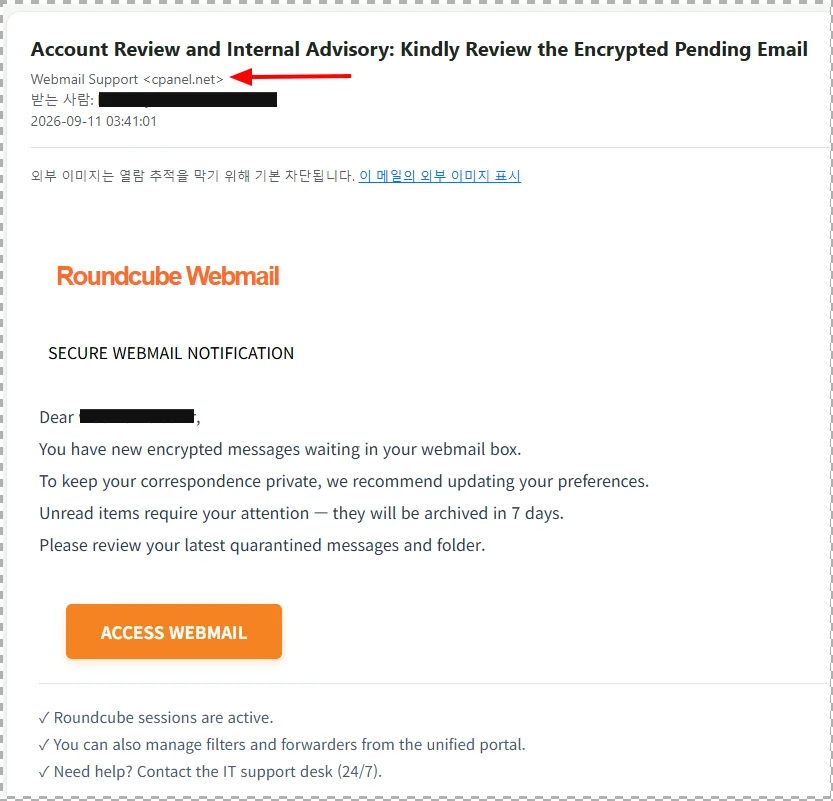
7. 포털·이메일 서비스 사칭
네이버, 구글, 마이크로소프트 등의 서비스를 사칭하여 비밀번호 만료, 저장공간 부족, 비정상 로그인 등을 이유로 로그인을 유도하는 유형입니다.
수신일: 2026년 9월 11일
사례 02
수신일: 2026년 월 일
[스크린샷]
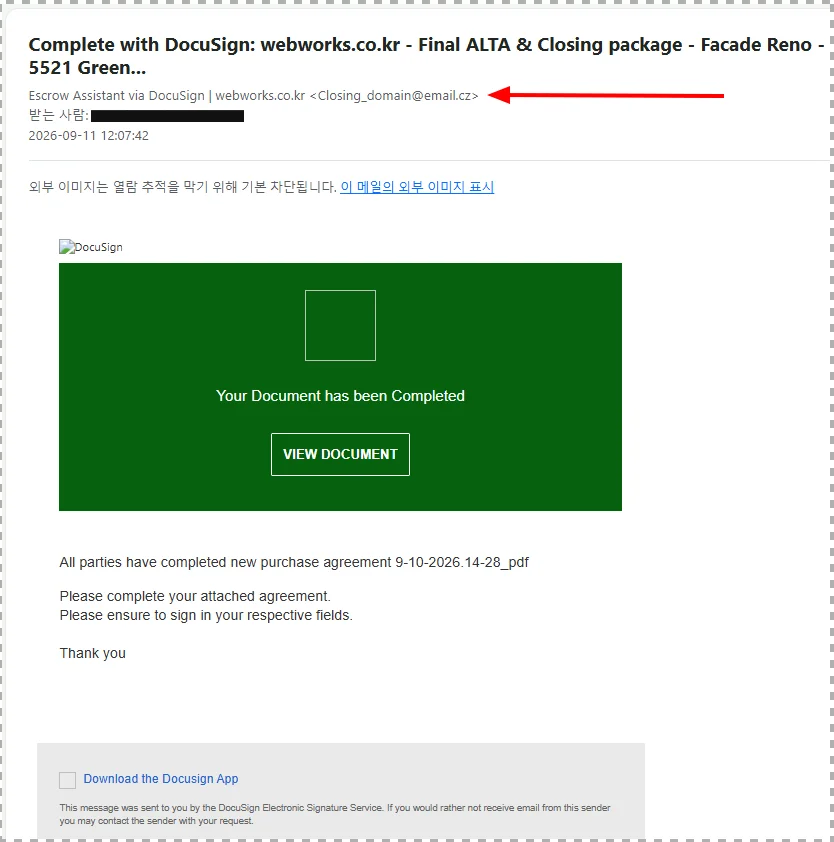
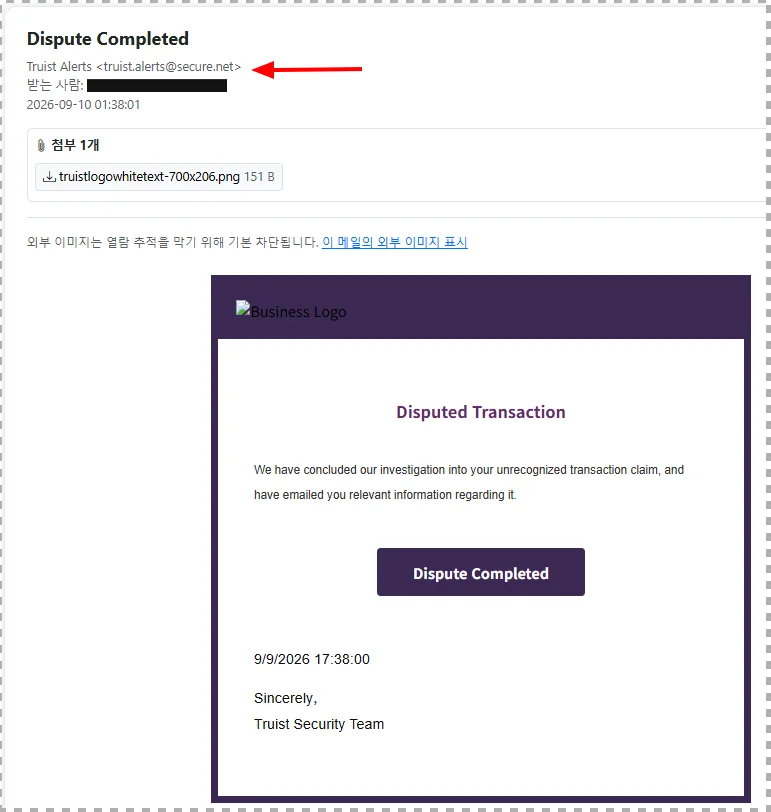
8. 쇼핑몰·주문·환불 사칭
온라인 쇼핑몰에서 상품을 주문했거나 결제·환불 문제가 발생한 것처럼 위장하여 주문 확인이나 취소를 위한 링크 클릭을 유도하는 유형입니다.
수신일: 2026년 9월 11일
수신일: 2026년 9월 10일
9. 구독·자동결제 사칭
유료 서비스가 자동으로 갱신되었거나 고액의 구독료가 결제될 예정이라고 안내하여 결제 취소나 환불을 위한 링크 클릭을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
10. 클라우드·파일 공유 사칭
공유 문서나 파일이 도착했다며 Google Drive, OneDrive, Dropbox 등의 서비스처럼 위장하여 링크 접속과 로그인을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
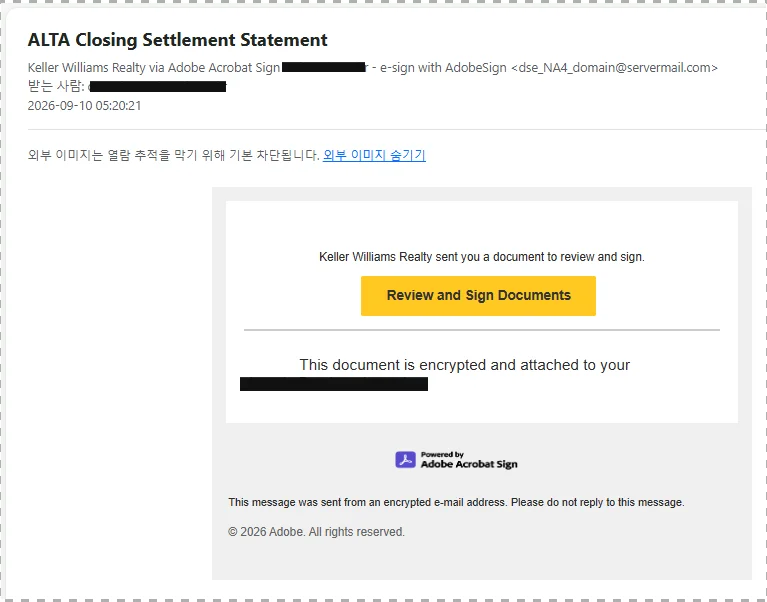
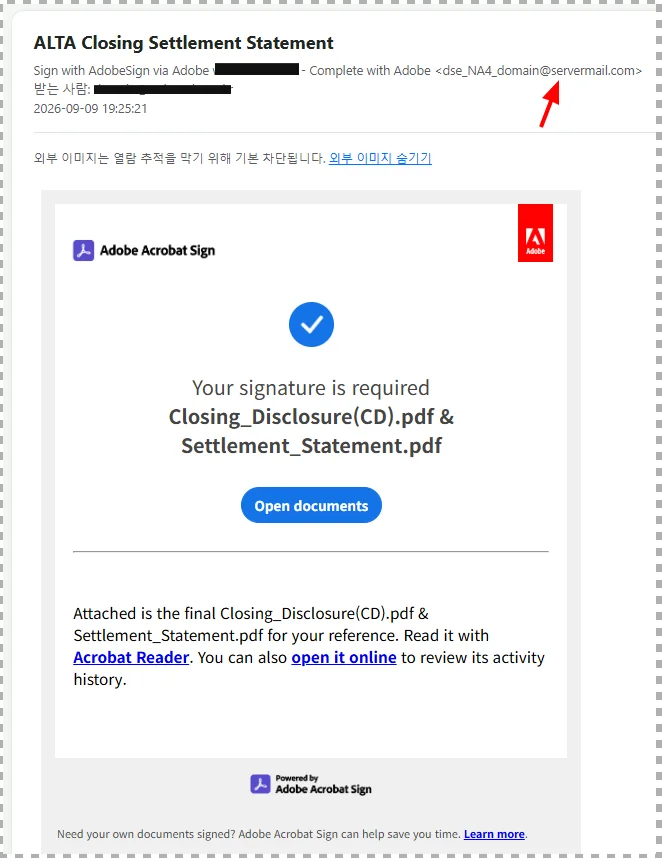
11. 청구서·견적서·거래명세서 사칭
청구서, 견적서, 발주서, 거래명세서 등의 업무 문서로 위장한 파일을 첨부하거나 외부 링크를 통해 파일을 확인하도록 유도하는 유형입니다.
수신일: 2026년 9월10일
수신일: 2026년 9월 9일
12. 채용·이력서 사칭
입사지원서나 이력서, 포트폴리오 등을 가장한 첨부파일이나 링크를 보내 파일을 열어보도록 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
13. 경품·당첨·보상금 사칭
이벤트나 경품에 당첨되었다거나 보상금을 받을 수 있다고 안내하면서 개인정보나 금융정보 입력을 요구하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
14. SNS·메신저 사칭
인스타그램, 페이스북 등 SNS나 메신저 서비스의 보안 경고, 신고 접수, 계정 정지 등을 가장하여 가짜 로그인 페이지 접속을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
15. 도메인·호스팅·웹사이트 관리자 사칭
도메인 만료, 호스팅 계정 정지, 서버 용량 초과, SSL 인증서 만료 등의 내용으로 웹사이트 운영자를 속여 결제나 관리자 계정 로그인을 유도하는 유형입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
16. 기타 피싱·해킹 의심 이메일
위 유형으로 명확하게 분류하기 어렵지만 링크 클릭, 첨부파일 실행, 개인정보 입력 등을 유도하여 주의가 필요한 이메일을 모아두는 항목입니다.
사례 01
수신일: 2026년 월 일
[스크린샷]
사례 02
수신일: 2026년 월 일
[스크린샷]
마치며
피싱 이메일은 계속해서 새로운 형태로 바뀌고 있기 때문에 특정 문구나 디자인만 보고 안전한 이메일인지 판단하기는 어렵습니다. 특히 실제 기업이나 공공기관에서 보낸 것처럼 보여도 발신자 주소가 이상하거나, 로그인을 요구하는 링크 또는 출처가 불분명한 첨부파일이 포함되어 있다면 주의하는 것이 좋습니다.
저도 앞으로 이메일을 사용하면서 새롭게 받게 되는 피싱·해킹 의심 이메일이 있다면 실제 수신 화면과 함께 이 글에 계속 추가하겠습니다.
비슷한 이메일을 받으셨다면 바로 링크를 누르기보다는 해당 기업이나 기관의 공식 홈페이지에 직접 접속하여 관련 내용을 먼저 확인해 보시기 바랍니다.
최종 업데이트: 2026년 9월 21일