은행 해킹 소식이 이어지는 요즘, 보낸 사람 주소가 구글인 피싱 메일까지 왔습니다. 보낸 사람 주소 확인과 링크에 마우스만 올려 실제 주소를 보는 2단계 확인법, PC 에서 열어야 하는 이유를 정리했습니다.
피싱 메일은 두 번만 걸러도 대부분 피할 수 있습니다. 먼저 보낸 사람 주소가 그 회사의 공식 주소인지 보고, 다음으로 클릭하라는 버튼이나 글자 위에 마우스만 올려 실제 링크 주소를 확인하는 것입니다. 오늘 받은 메일은 보낸 사람 주소가 구글이라 첫 번째 확인을 통과했지만, 두 번째 확인에서 구글이 아닌 주소가 드러났습니다.
최종 업데이트: 2026-10-11 · 기준: 2026-10-11 직접 받은 메일, 금융위원회 보도자료(2026-10-02·10-06), Gmail 고객센터 피싱 안내
요즘 해킹 소식이 왜 이렇게 자주 들릴까?
요즘 뉴스를 보면 해킹으로 개인정보가 빠져나갔다는 소식이 심심찮게 나옵니다. 그것도 보안만큼은 잘 돼 있을 거라고 믿었던 은행에서요.
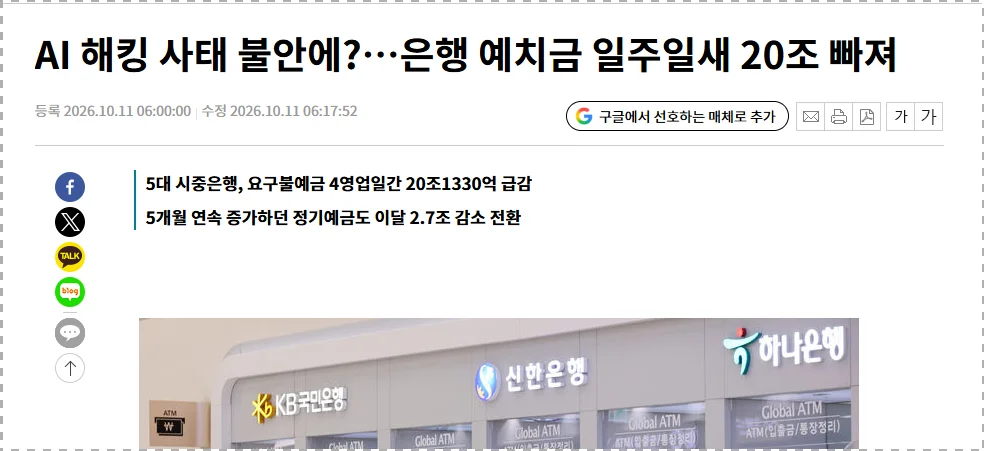
금융위원회 2026년 10월 2일 보도자료에는 "지난 9월 30일 발생한 신한은행 정보유출 사고"가 적혀 있고, 국민은행 등 다른 주요 금융회사도 사이버공격을 받았다고 나와 있습니다. 금융위원회는 같은 날 긴급 상황대응 회의를 열어 외부에 노출된 전산시스템 보안점검에 바로 들어가기로 했습니다.
비즈워치 보도에 따르면 이틀 뒤인 10월 4일에는 이억원 금융위원장이 전 금융권 긴급 점검회의에서 "AI를 활용한 해킹공격의 가능성도 배제할 수 없다"고 말했습니다. 아직 AI 가 쓰였다고 확정된 건 아니고, 가능성을 배제할 수 없다는 말입니다.
AI 가 해킹에 쓰인다는 이야기가 막연한 걱정만은 아닙니다. Claude 를 만든 미국 AI 회사 Anthropic 은 2025년 11월 13일 공개한 보고서에서, 한 해킹 조직이 자사 AI 도구를 조작해 금융기관을 포함한 전 세계 약 30곳에 침투를 시도했다고 밝혔습니다. 작업의 80~90%를 AI 가 했다고 합니다.
이런 소식을 보다 보니 이런 생각도 듭니다. AI 가 해킹을 이렇게 쉽게 거들어 준다면, 나쁜 마음이 없던 사람도 그냥 호기심에 한번 해 보는 경우가 생기지 않을까요. 그러면 공격의 수는 더 늘어날 수밖에 없을 것 같습니다.
요즘 받는 스팸메일은 어떤 게 많을까?
제 메일함 이야기를 해 보면, 요즘 들어오는 스팸메일은 거의 다 악성코드를 깔게 하려는 메일입니다. 제 느낌으로는 열에 아홉은 그렇습니다. 광고 메일은 오히려 드물어졌습니다.
그래서 지난번에 제가 받은 메일들을 유형별로 모아 스미싱 이메일 주의 - 피싱·해킹 이메일 유형별 모음이라는 글로 정리했습니다. 계정 정지, 택배, 카드 결제, 클라우드 파일 공유 같은 유형별로 스크린샷을 붙여 두었고, 새 메일이 올 때마다 계속 추가하고 있습니다.
그 글을 정리하면서 느낀 건 대부분 보낸 사람 주소에서 티가 난다는 점이었습니다. 은행 이름을 달고 왔는데 주소는 처음 보는 도메인이거나, 무작위로 만든 것 같은 주소인 경우가 많았습니다.
오늘 받은 메일은 무엇이 달랐을까?
그런데 오늘 받은 메일은 조금 달랐습니다. 보낸 사람 주소를 봤더니 구글 주소였습니다.
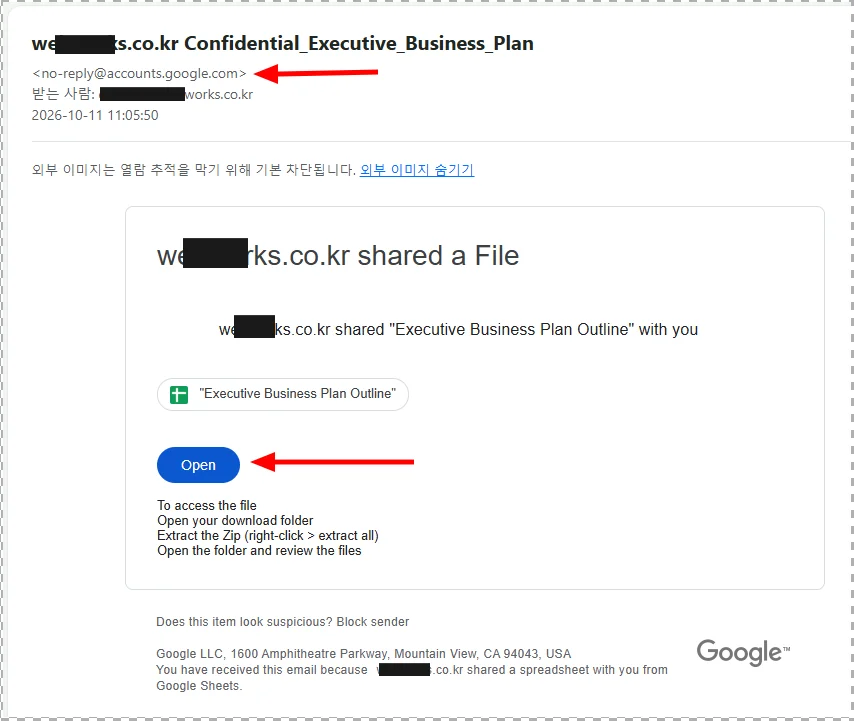
지금까지 받던 메일처럼 주소만 보고 걸러냈다면 이 메일은 통과했을 겁니다. 한 단계 더 진화한 셈입니다.
오늘 받은 메일의 보낸 사람은 no-reply@accounts.google.com 이었습니다. 누구나 무료로 만들 수 있는 gmail.com 주소였다면 오히려 쉽게 걸렀을 텐데, 이건 구글 계정 보안 알림에서 볼 법한 주소입니다. 보낸 사람 주소만 봐서는 진짜 구글 메일과 구분하기 어렵습니다.
이런 일이 처음은 아닙니다. 2025년 4월 보안 매체 BleepingComputer 는 보낸 사람이 no-reply@google.com 으로 표시되고, 메일 인증(DKIM)까지 통과한 피싱 메일을 보도했습니다. 구글이 자동으로 보내는 보안 알림 메일을 공격자가 받아 그대로 다른 사람에게 전달하는 방식이었습니다. 그 메일의 링크는 구글 계정 페이지(accounts.google.com)가 아니라 구글 사이트 도구로 만든 sites.google.com 페이지로 연결됐습니다. 제가 받은 메일과는 주소가 조금 다르고 같은 수법인지도 알 수 없습니다. 그래도 보낸 사람 주소가 진짜 구글 주소라고 안심할 수 없다는 점은 같습니다.
클릭하기 전에 링크 주소는 어떻게 확인할까?
그래서 두 번째 확인을 했습니다. 메일 안에서 클릭하라고 유도하는 버튼이나 글자 위에 마우스를 올리기만 하는 겁니다. 그러면 화면 왼쪽 아래에 그 버튼이 실제로 연결된 링크 주소가 나타납니다.
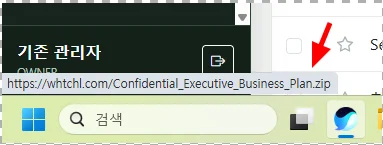
오늘 메일도 이렇게 보니 바로 드러났습니다. 보낸 사람은 구글인데, 눌러 보라는 곳의 주소는 구글이 아니었습니다.
이 방법은 제가 만든 것이 아니라 구글도 안내하는 방법입니다. Gmail 고객센터의 피싱 이메일 안내에는 "컴퓨터에서는 링크를 클릭하기 전에 링크 위에 마우스를 가져가 봅니다"라는 문장이 있고, "이메일 주소와 발신자 이름이 일치하는지 확인합니다"라는 문장도 있습니다.
링크 주소가 짧게 줄인 주소로 나오면 그것만 봐서는 목적지를 알 수 없습니다. 이럴 때는 링크 주소를 직접 열지 말고, 단축 주소를 받았을 때 확인하는 방법을 정리한 링크주소 줄이기 사이트 글을 참고하시면 됩니다.
두 가지 확인만으로 무엇을 막을 수 있을까?
정리하면 이렇습니다.
| 순서 | 무엇을 보나 | 어떻게 보나 |
|---|---|---|
| 1차 확인 | 보낸 사람 이메일 주소 | 그 회사 공식 사이트의 공식 이메일 주소인지 본다 |
| 2차 확인 | 클릭하라는 곳의 링크 주소 | 클릭하지 말고 마우스만 올려 화면 왼쪽 아래에 나오는 주소를 본다 |
오늘 메일처럼 1차 확인을 통과하는 메일도 이제 나옵니다. 그래도 2차 확인까지 하면 걸러졌습니다. 제가 보기엔 보낸 사람 주소는 그럴듯하게 꾸며도, 결국 사람을 자기 사이트로 데려가야 하니 링크 주소에서 한 번 더 티가 나는 것 같습니다. 다만 링크 주소가 짧게 줄인 주소이거나 처음 보는 주소라면 그 자체를 의심하는 편이 낫습니다.
여기서부터는 제 생각입니다. 이런 메일이 노리는 건 내 컴퓨터에 악성코드를 깔아 해킹에 쓰는 좀비 컴퓨터로 만드는 것이라고 봅니다. 회사 컴퓨터 한 대가 그렇게 되면 그 컴퓨터를 발판으로 회사 안으로 들어갈 수 있으니까요. 은행 같은 곳이 뚫리는 것도 결국 이런 식으로 안쪽에 한 대를 먼저 심어 두는 경우가 많지 않을까 싶습니다.
하루에도 여러 통씩 이런 메일을 받다 보니 드는 생각입니다. 위 두 가지만 지켜도 내 컴퓨터가 남의 해킹 도구가 되는 일은 대부분 막을 수 있을 거라고 생각합니다.
의심스러운 메일은 왜 PC 에서 열어야 할까?
마지막으로 하나 더 있습니다. 의심스러운 메일은 가급적 휴대폰이 아니라 PC 의 큰 화면에서 확인하시는 게 좋습니다.
위에서 말한 마우스 올리기는 PC 에서만 됩니다. 구글 안내도 "컴퓨터에서는"이라고 시작합니다. 휴대폰은 화면이 좁아서 주소를 제대로 보기 어렵고, 손가락으로 스크롤하다가 버튼을 잘못 누를 수도 있다고 생각합니다. 저는 그게 제일 걱정됩니다.
자주 묻는 질문
정리하면
보낸 사람 주소가 공식 주소인지 보고, 클릭하라는 곳에 마우스를 올려 링크 주소를 봅니다. 이 두 가지가 전부입니다.
오늘처럼 첫 번째 확인을 통과하는 메일이 나오기 시작했으니 두 번째 확인까지 꼭 하시길 바랍니다. 이상한 메일을 받으면 저도 계속 지난 글에 추가해 두겠습니다. 다들 조심하자구요.
참고한 자료
- 금융위원회 보도자료(2026-10-02) - 9월 30일 신한은행 정보유출 사고와 긴급 상황대응 회의 내용을 확인했습니다
- 금융위원회 "최근 금융권 개인정보 유출사고에 따른 보이스피싱·스미싱 등 피해에 주의하세요"(2026-10-06) - URL 을 보내지 않는다는 안내, 특별대응기간, 상담 번호를 확인했습니다
- 비즈워치(2026-10-04) - 금융위원장의 AI 활용 해킹 가능성 발언을 확인했습니다
- Anthropic, Disrupting an AI-orchestrated cyber espionage campaign(2025-11-13) - 표적 약 30곳, 금융기관 포함, AI 수행 비율 80~90%를 확인했습니다
- Gmail 고객센터 - 피싱 이메일 예방 및 신고하기 - 링크에 마우스 올리기, 발신자 확인 안내 문장을 확인했습니다
- 스미싱 이메일 주의 - 피싱·해킹 이메일 유형별 모음 - 지금까지 받은 피싱 메일을 유형별로 모아 둔 앞선 글입니다
- BleepingComputer, Phishers abuse Google OAuth to spoof Google in DKIM replay attack(2025-04-20) - no-reply@google.com 으로 보이고 DKIM 을 통과한 피싱 메일과 sites.google.com 링크 사례를 확인했습니다